企业 AI Agent 管理与执行治理平台

让每一次协同,都融会贯通。

我们把项目工作区、模型与 Agent、权限、额度和执行记录放到一个平台里。员工有固定入口,管理员随时能查谁在什么项目里用了什么。

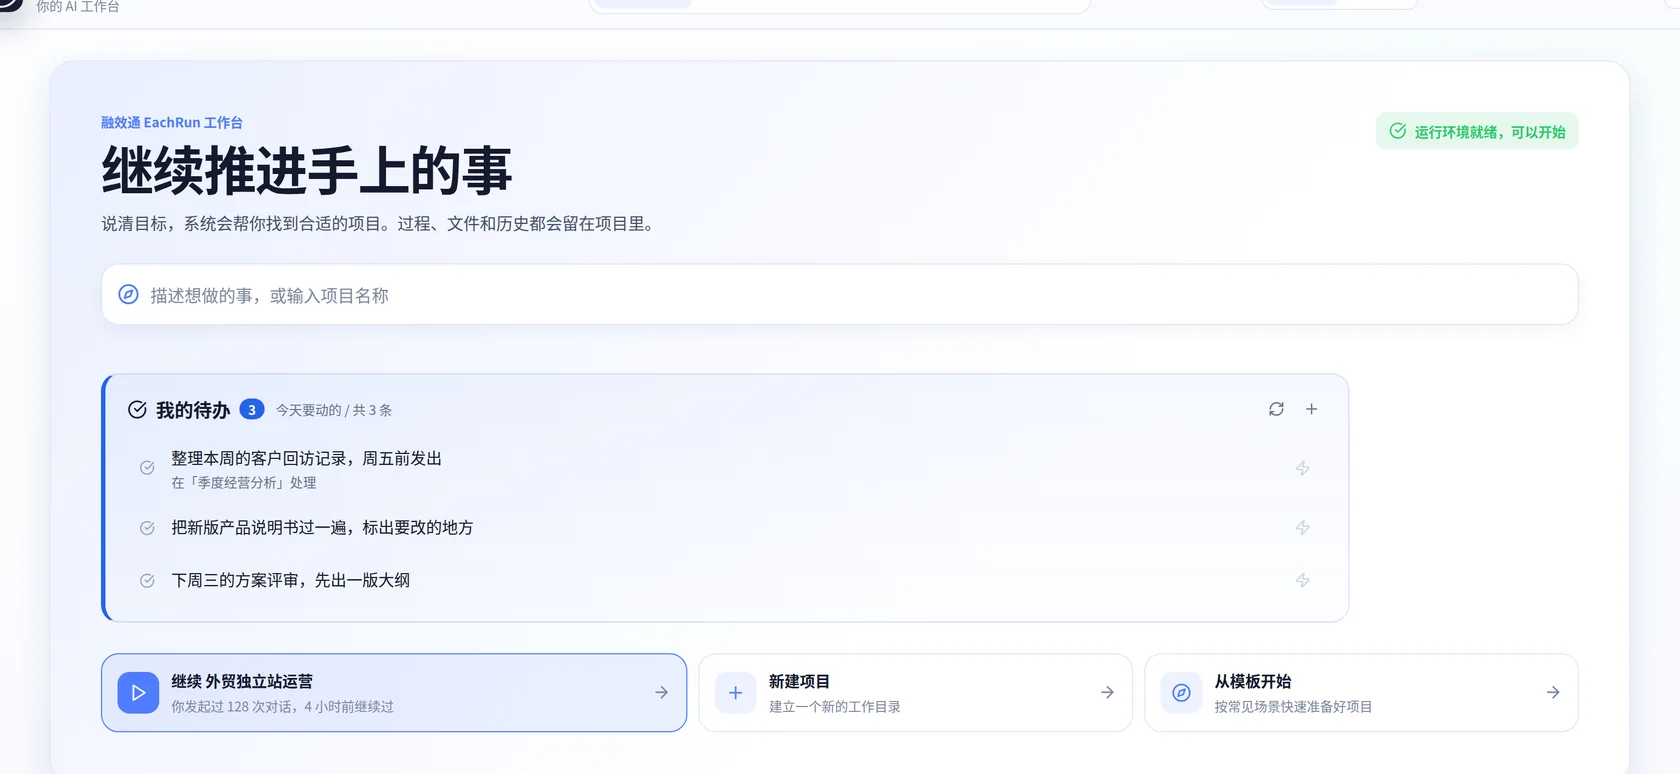
融效通 EachRun 工作台:今天的待办、最近的项目,和一个描述目标的输入框(演示租户)
员工从同一个入口开始工作,每次执行都与项目和发起人关联。

一次 AI 任务,怎样才算做完?

任务跑起来很容易。公司更关心谁发起、用了什么、出了什么结果,出了问题还能不能查回来。

我们把这件事叫作“融会贯通”:多个人、多个 Agent 发起的执行汇到一处,任务有记录,结果有人接,换个人也能继续做。

身份
谁或什么系统发起执行
边界
允许使用哪些数据、工具与模型
记录
执行过程中发生了什么
结果
输出了什么,运行是完成、失败还是中断

先看使用范围

公司推广 AI,选豆包、Kimi、WorkBuddy,还是 EachRun?

先看你要解决个人使用,还是团队管理。使用范围不同,选的产品也不同。

几个人先用起来

直接选顺手的 AI 工具

聊天、查资料、写文档、做演示,豆包、Kimi、WorkBuddy 这类工具更直接。人数少、任务不碰内部系统时,没有必要先上治理平台。

多个团队一起用

把账号、项目和费用管起来

采购分散、成果留在个人账号里、费用对不上项目时,我们帮你把可接入的模型和 Agent 纳入公司的项目、权限和额度体系。

AI 开始操作系统

每次执行都要留得下来

Agent 一旦会读写代码库、工单、CRM 或内部文件,就要明确谁授权、能做什么、发生了什么,以及结果交给了谁。

你不必把所有人锁在同一款 AI 工具里。我们负责管理已经接入并获得授权的模型、Agent 与工作区。试点时,我们会逐项核对接口、许可和部署条件。

看完整选型说明

从开通到复盘

一次 AI 工作怎样进入公司管理

我们把散在个人账号、电脑和聊天记录里的工作,重新归到人员、项目和工作区。

  1. 01

    进入项目

    员工通过平台登录,在自己有权限的项目中开始工作。

  2. 02

    申请工作区

    需要运行环境时提交申请,由管理员审核并分配工作区资源。

  3. 03

    选择能力

    在工作区使用企业已经配置的模型、Agent、项目文件和工具。

  4. 04

    执行前确认

    项目角色限制访问范围;支持权限确认的 Agent 会在工具或命令执行前请求批准。

  5. 05

    记录使用

    使用人、工作区、项目、引擎、模型、状态和 Token 用量可以统一查询。

  6. 06

    共享与接手

    项目、文件和会话可以按角色和有效期分享,需要时随时撤销。

员工这一侧

不用先学会怎么用 AI,照着流程走就行

企业推 AI 卡住的地方,往往不是买不到工具,是员工不知道从哪下手。我们把做法写进产品:挑一条工作流,每一步该用什么、该跟 AI 说什么,都摆在那里。

工作流

挑一条工作流,照着走

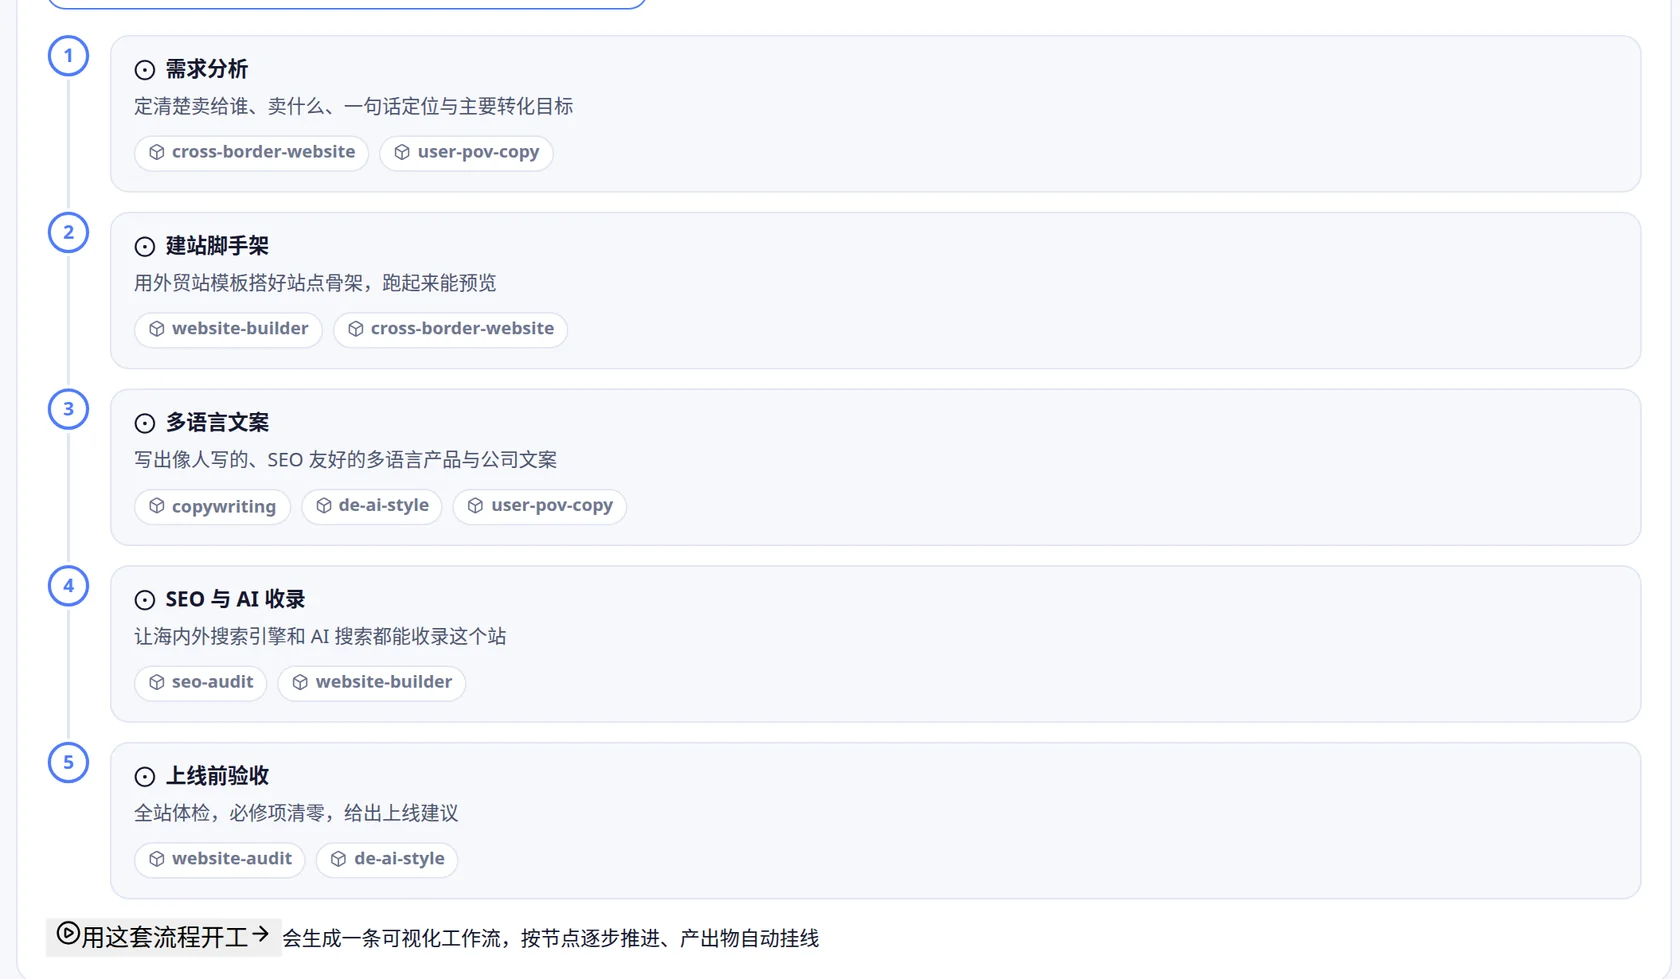
工作流把一件事拆成几步,每一步挂着这一步要用的技能。按流程开工会生成一条可视化工作流,节点逐步推进, 产出物自动挂回项目。
  • 每一步写清做什么、用哪些技能
  • 产出物自动挂到项目,不用手工归档
  • 需要自由发挥时,随时切到专家模式
外贸独立站运营工作流的五个步骤,每一步下方列出这一步要用的技能
从需求分析到上线前验收,五步一条线,每步配好技能。

AI 员工团队

召来一支按角色分工的 AI 团队

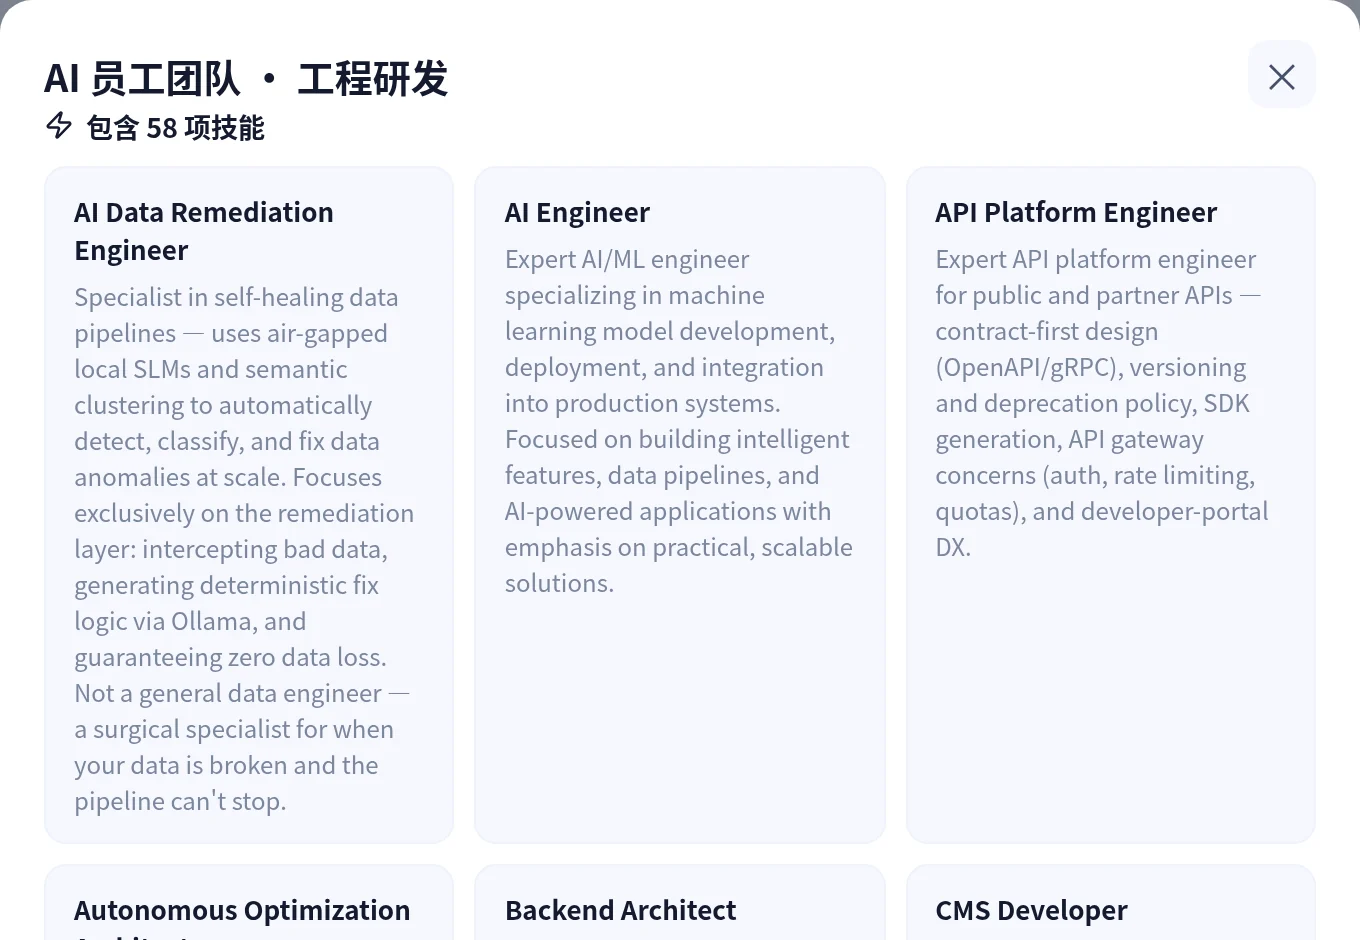
能力市场里是按职能打包好的 AI 员工团队——学术研究、设计、工程研发、财务、医疗健康、市场营销。 每支团队按角色分工,自带这类活需要的技能。
  • 按角色分工,不是一个万能助手包打天下
  • 一支团队挂着几项到几十项技能,装上即用
  • 团队和技能由公司统一维护、统一分发
工程研发 AI 员工团队的详情:包含 58 项技能,逐个列出角色名称与各自的职责
一支工程研发团队里的 58 个角色,各自带身份、职责和工作流。

员工在里面做事,管理员在里面管事

员工进入项目工作区完成任务,管理员查看权限、资源和同一批执行记录。

工作台

第一次登录,也知道下一步做什么

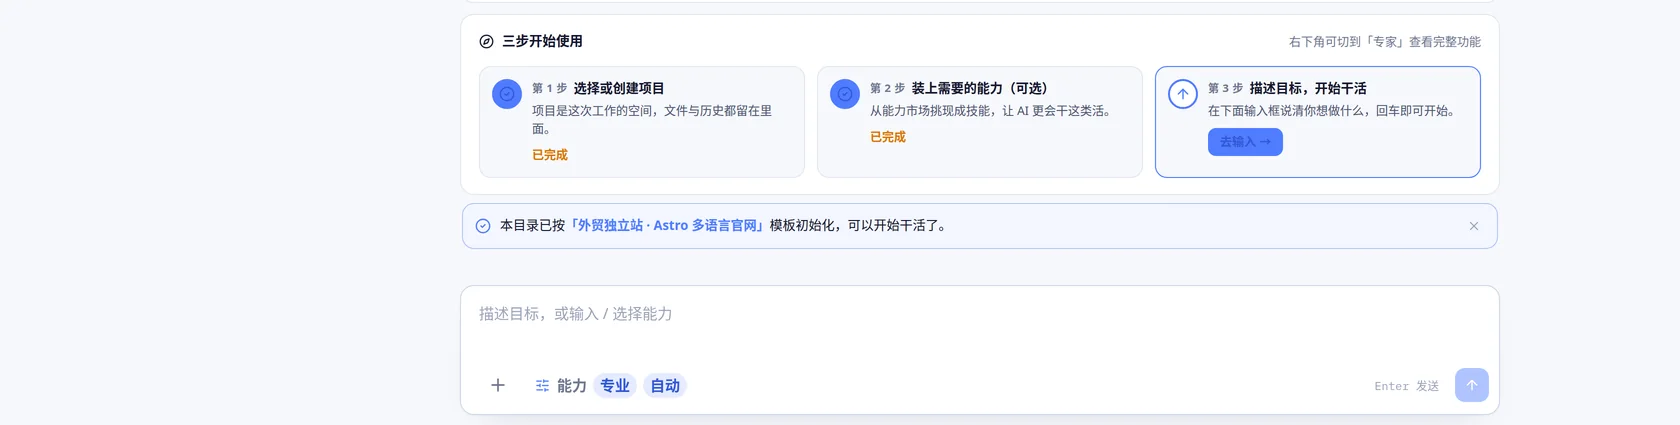
员工不用自己装环境或找密钥。工作台会引导他申请工作区,管理员开通后即可进入项目。
  • 申请专属工作区,管理员审核后开通
  • 项目、运行中的工作区、剩余 AI 额度一屏可见
  • 需要更细的控制时,可切换到专家视图
工作区里的三步开始使用引导与目标输入框
三步就能开工:选项目、装上需要的能力、说清这次要做什么。

工作区

项目文件和上下文留在工作区

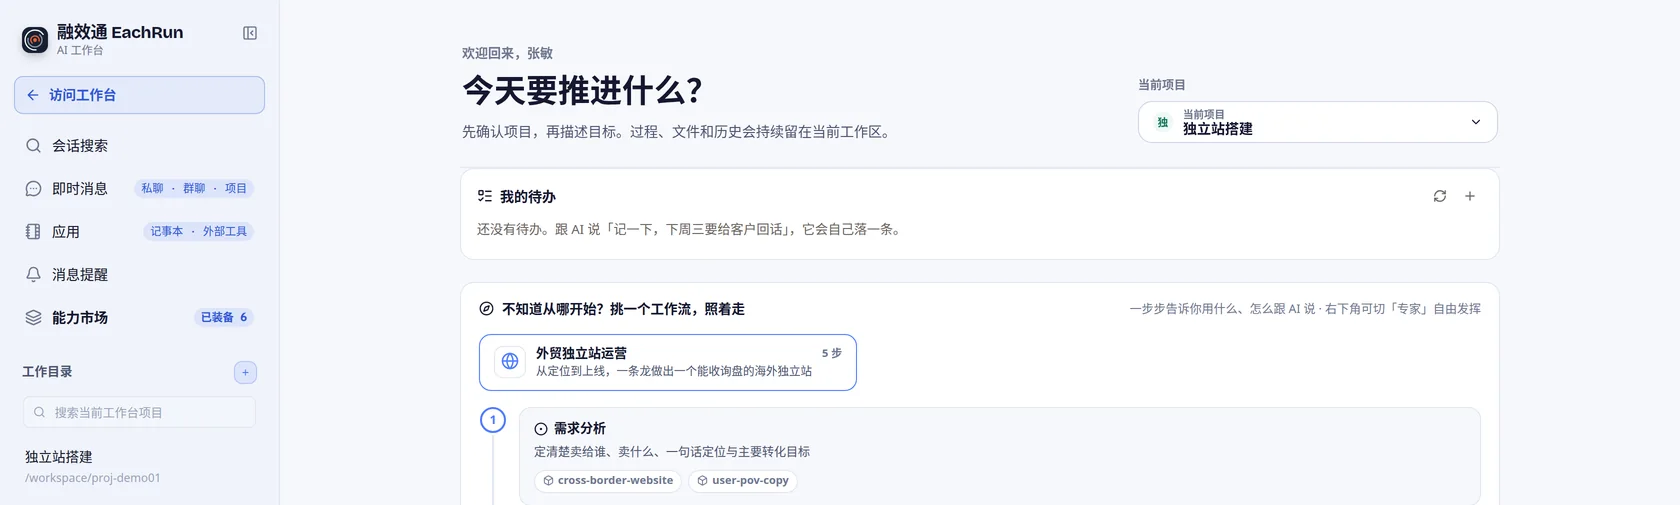
工作区是项目自己的运行环境,文件、上下文、工具和执行记录都留在里面。同事可以被拉进同一个工作区,接着往下做。
  • 统一的运行环境,不依赖某个人的笔记本
  • 项目文件、对话上下文和执行记录集中保存
  • 多人进入同一工作区协作、交接和复盘
工作空间界面:左侧是会话、消息、应用与能力市场,右侧是当前项目和待办
工作区自带会话、消息、应用和能力市场,项目的文件与历史都留在这里。

运行环境

工作区是一台真机器,不只是一个对话框

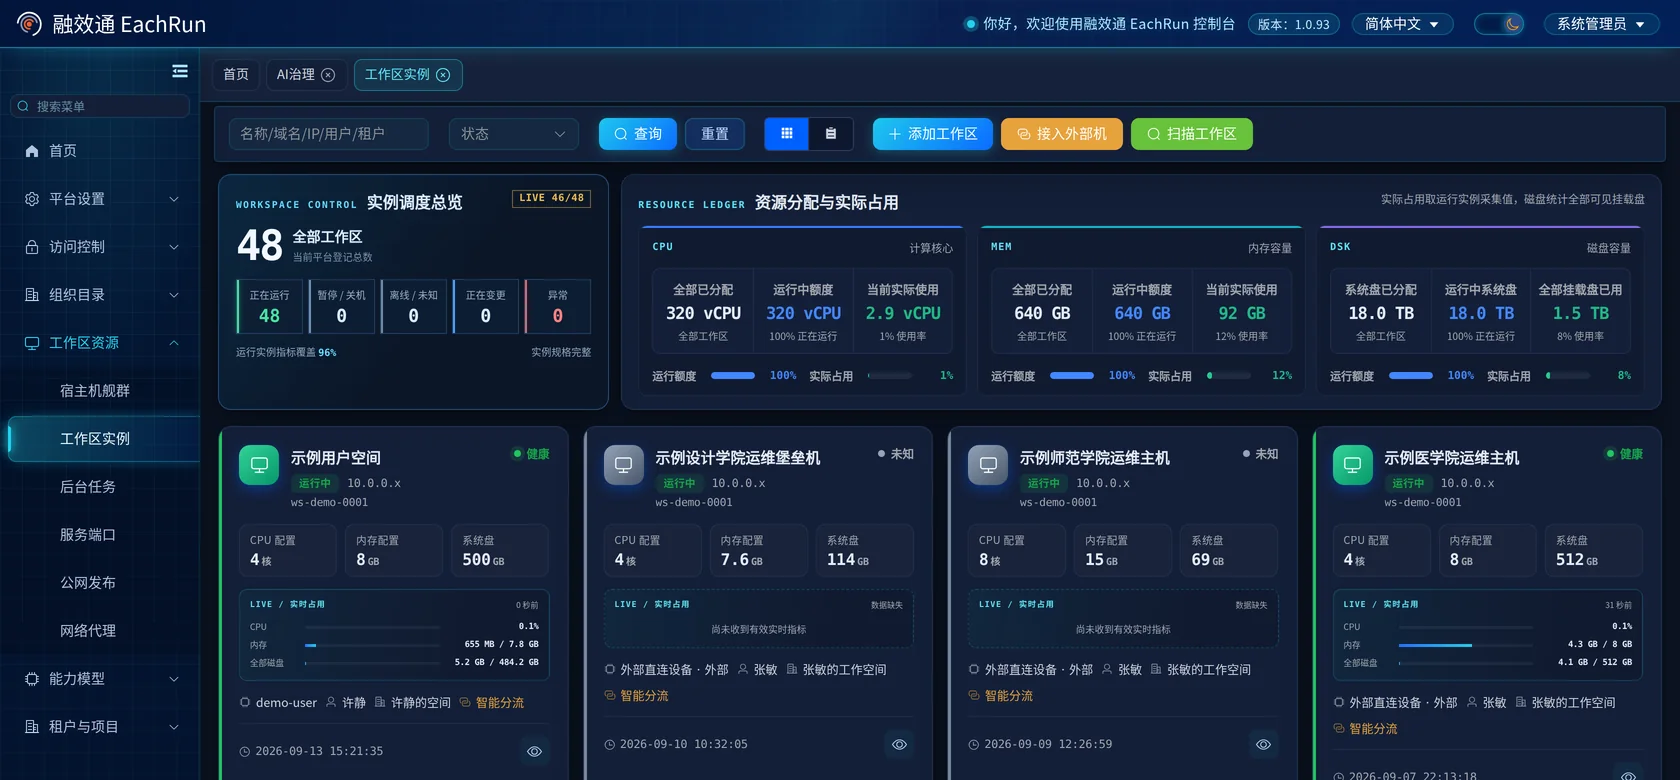
每个工作区背后是实打实的 vCPU、内存和磁盘配额,跑在公司自己的宿主机上。管理员看得到分配了多少、 实际用了多少,也能把工作区里跑起来的服务按端口开出去。
  • vCPU、内存、磁盘按工作区分配,实时占用一屏可见
  • 工作区内的 HTTP 服务可按端口打开,公网访问需要审核
  • 已有的服务器可以接入平台,纳入同一套资源视图
工作区实例页:实例调度总览与 CPU、内存、磁盘的已分配额度和当前实际占用对照(演示数据)
已分配、运行中额度和当前实际占用三段对照,资源花在哪里一目了然。

发现

可用的模型和 Agent,都在项目里

员工只会看到公司已经接入、并且当前项目允许使用的能力。需要换模型或 Agent 时,不必把文件搬出项目。
  • 企业统一接入模型和 Agent,员工不必各自开会员
  • 按角色和项目控制谁能用哪些能力
  • 切换时保留项目上下文,不用从头重来
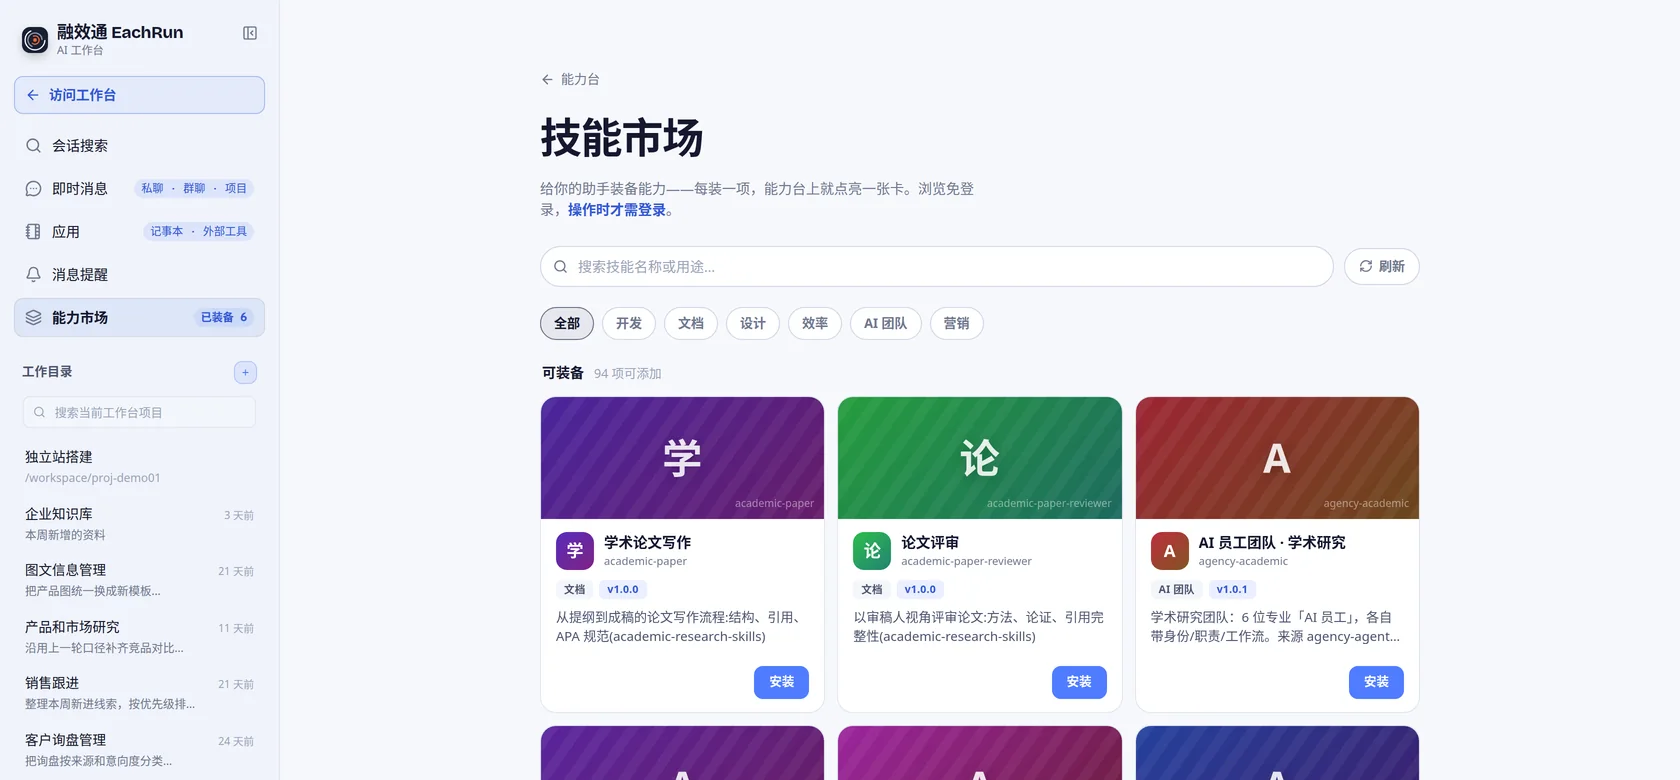
工作区内的能力台:已装备的能力与可装备清单,按开发、文档、设计、效率、AI 团队、营销分类
能力装在工作区里,装了什么、还能装什么,员工自己看得到。

共享中心

做过一次的工作,下个项目接着用

团队可以把提示词、任务模板和处理流程发布到共享中心。人员调整后,这些做法仍然留在项目里。
  • 把提示词、任务模板和流程沉淀成团队资产
  • 新项目从已验证的模板起步,不用从零试
  • 人员变动时,方法留在平台上
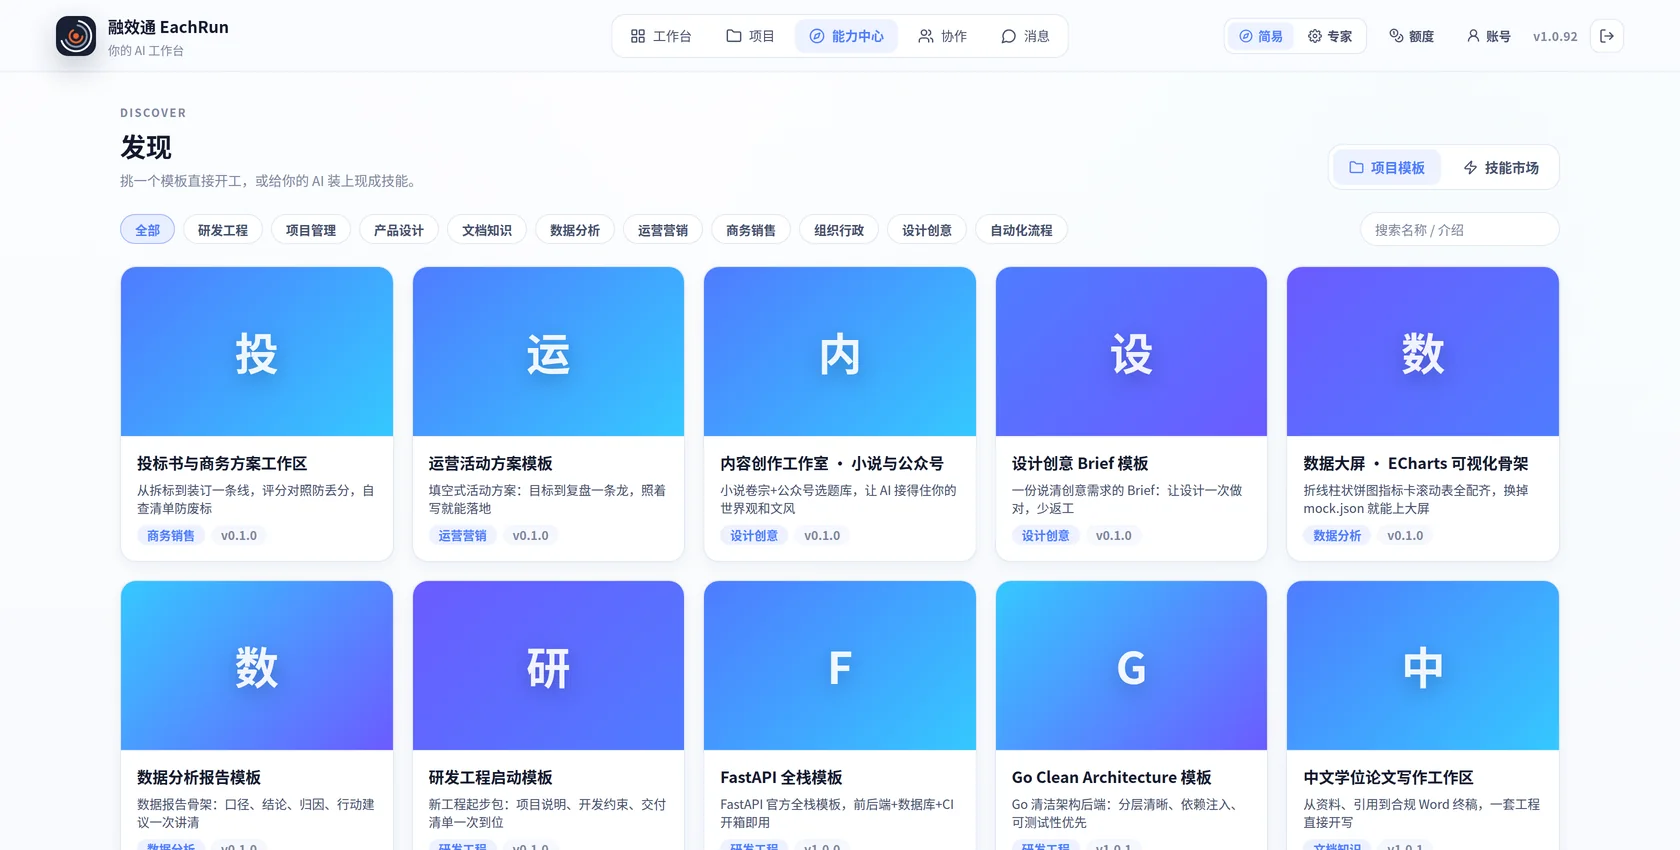
项目模板库,按研发工程、项目管理、产品设计、数据分析、商务销售、运营营销分类
经过验证的做法沉淀成模板,下一个项目可以直接复用。

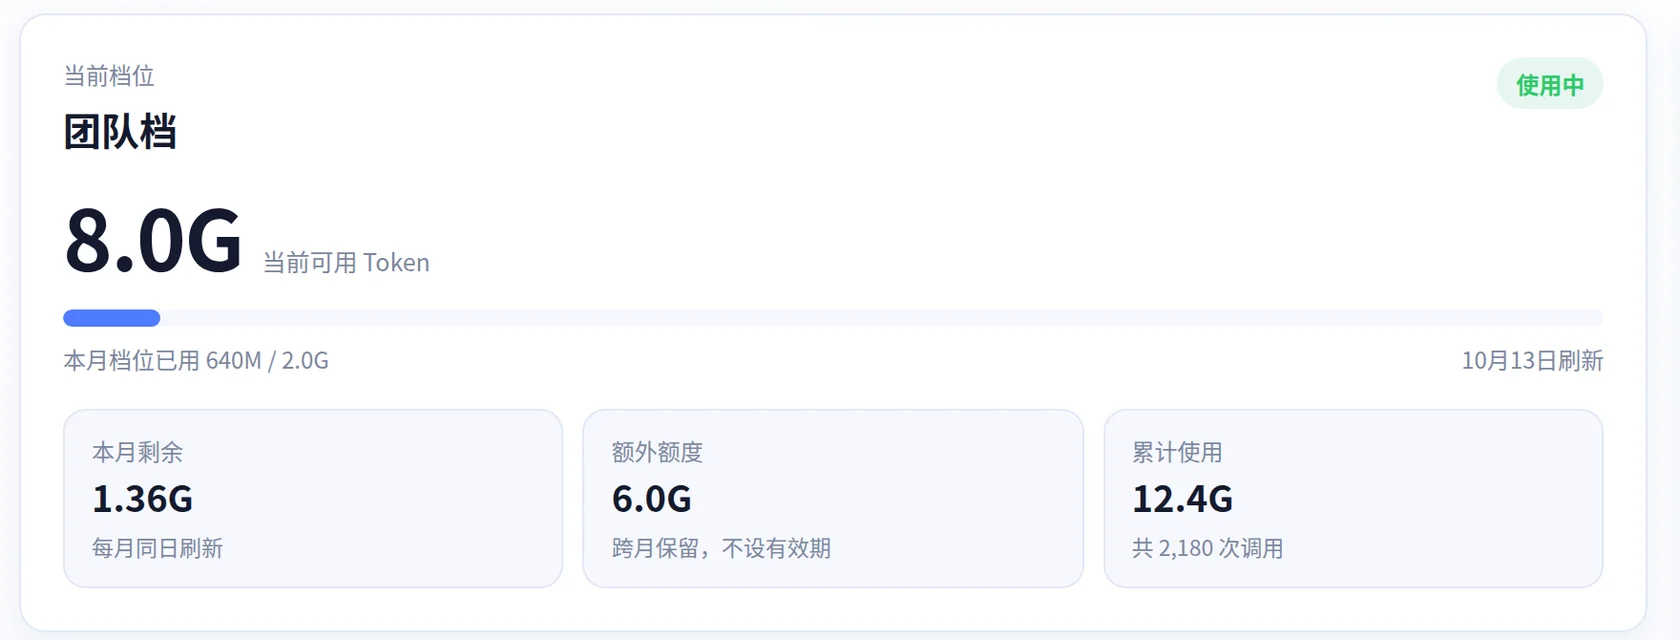
AI 额度

每笔 AI 用量都能找到归属

额度按用户和计划分配。员工能看到剩余额度,管理者可以按工作区、项目、引擎和模型核对用量。
  • 提前设定额度上限,避免不可控支出
  • 按人员、工作区、项目、引擎和模型查看用量
  • 成本可以对应到具体项目,用于内部分摊
AI 额度面板:当前档位、本月剩余、额外额度与累计使用(演示租户)
员工自己看得到还剩多少、用得多快,不够用时在同一个页面提申请。

管理控制台

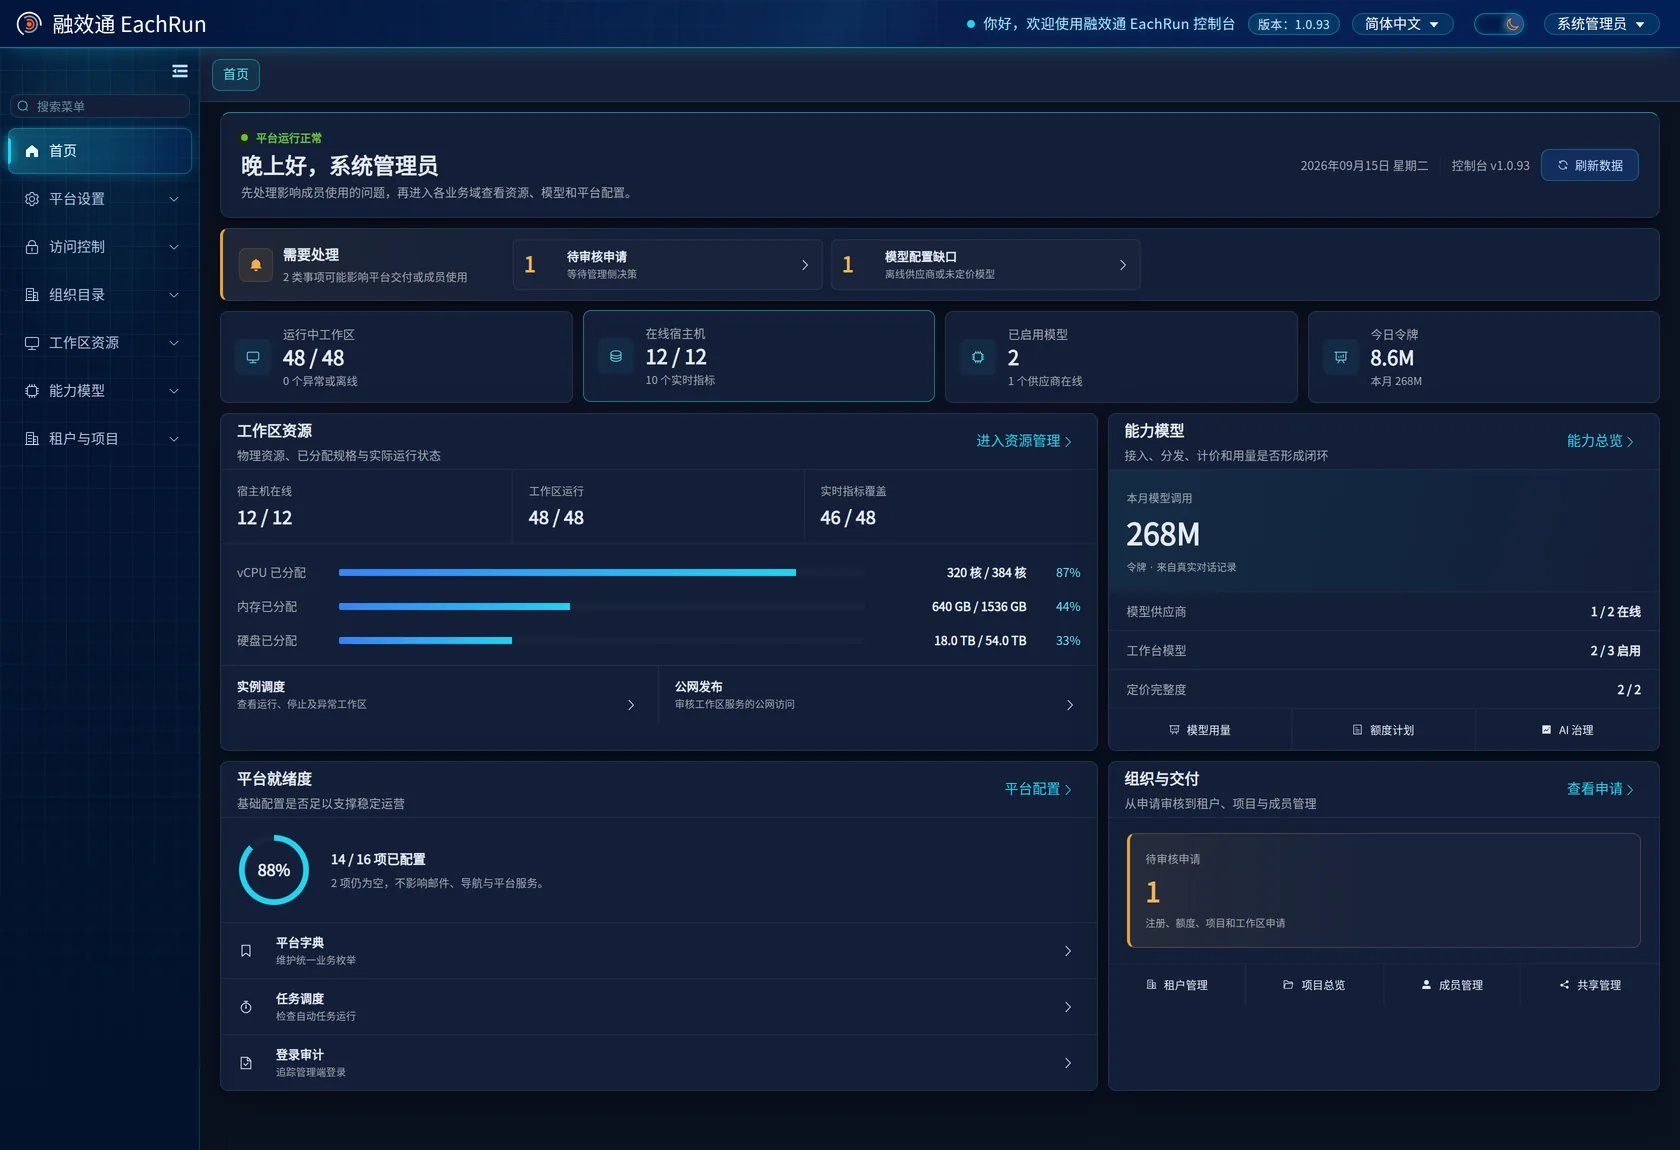
日常管理集中在一个控制台

管理员在这里处理工作区资源、成员权限、模型供应商、申请审核和登录日志。
  • 访问控制与角色权限,决定谁能用什么
  • 模型供应商与密钥统一托管,不再散在各处
  • 申请审核、登录日志和自动化任务集中管理
EachRun 管理控制台首页,显示工作区、Agent、模型接入和任务概览
管理控制台:工作区资源、能力与模型、租户与项目、访问控制集中管理。

当前产品范围

哪些已经能用,哪些要在试点中确认

我们把现成功能和需要现场确认的部分分开列出,方便你估算实施工作量。

当前可用

平台内的日常管理

  • 组织成员、部门、角色与登录审计
  • 工作区申请、审核、实例和资源管理
  • 模型供应商、模型渠道与连接测试
  • 额度计划、用户额度与窗口限制
  • 项目、工作区、文件和会话共享
  • AI 对话、运行状态、Token 与使用评价

按配置生效

运行时控制

  • 项目只读、项目内可写等沙箱边界
  • 工具和命令执行前的用户确认
  • 按项目角色限制查看、编辑和管理
  • 共享权限的有效期与统一撤销

不同 Agent 对权限确认的支持并不相同,部署时按实际运行方式配置。

试点确认

外部能力与企业环境

  • 具体模型、Agent 和 CLI 的接入方式
  • CRM、ERP、OA、工单与内部 API
  • 内网代码库、文件系统和知识库
  • 私有化部署的数据留存与网络边界

能调用不等于已经具备稳定接口和商业许可,接入前逐项核对。

真实产品界面

权限、使用记录和资源归属,在系统里看得见

这些都是产品中的实际页面。为保护内部信息,我们替换了人员、项目、Agent、模型和经营数字。
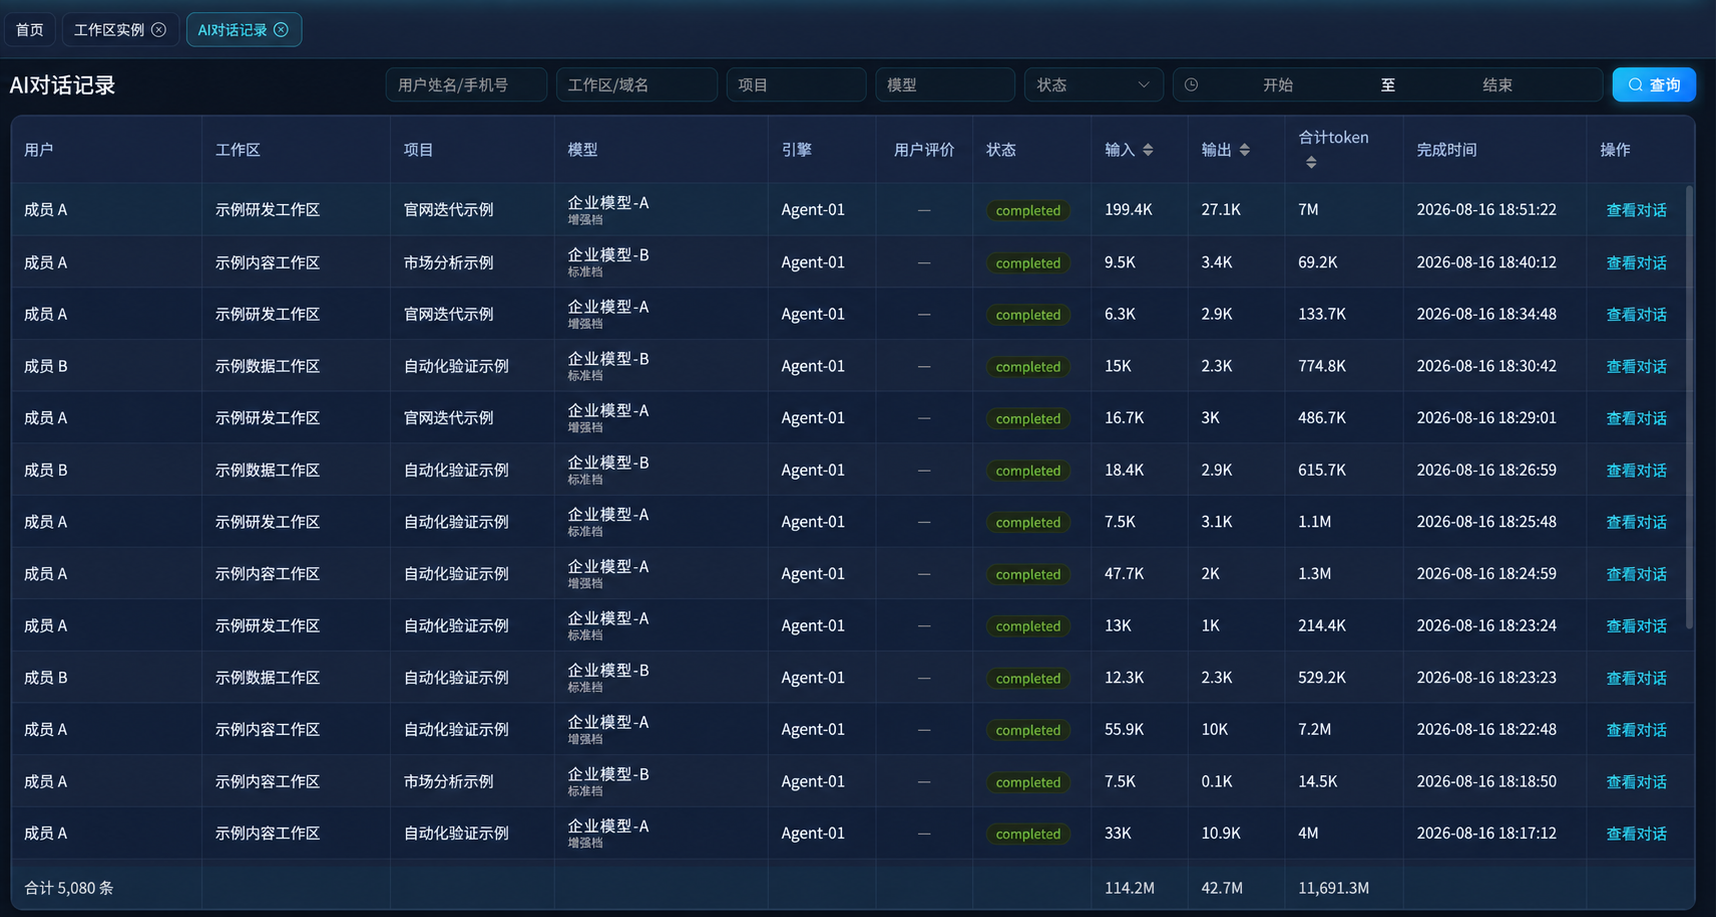
使用演示数据的 AI 对话记录列表,展示运行状态、Token 用量和完成时间
AI 对话记录按用户、工作区、项目、模型和状态查询,保留用量与完成时间。
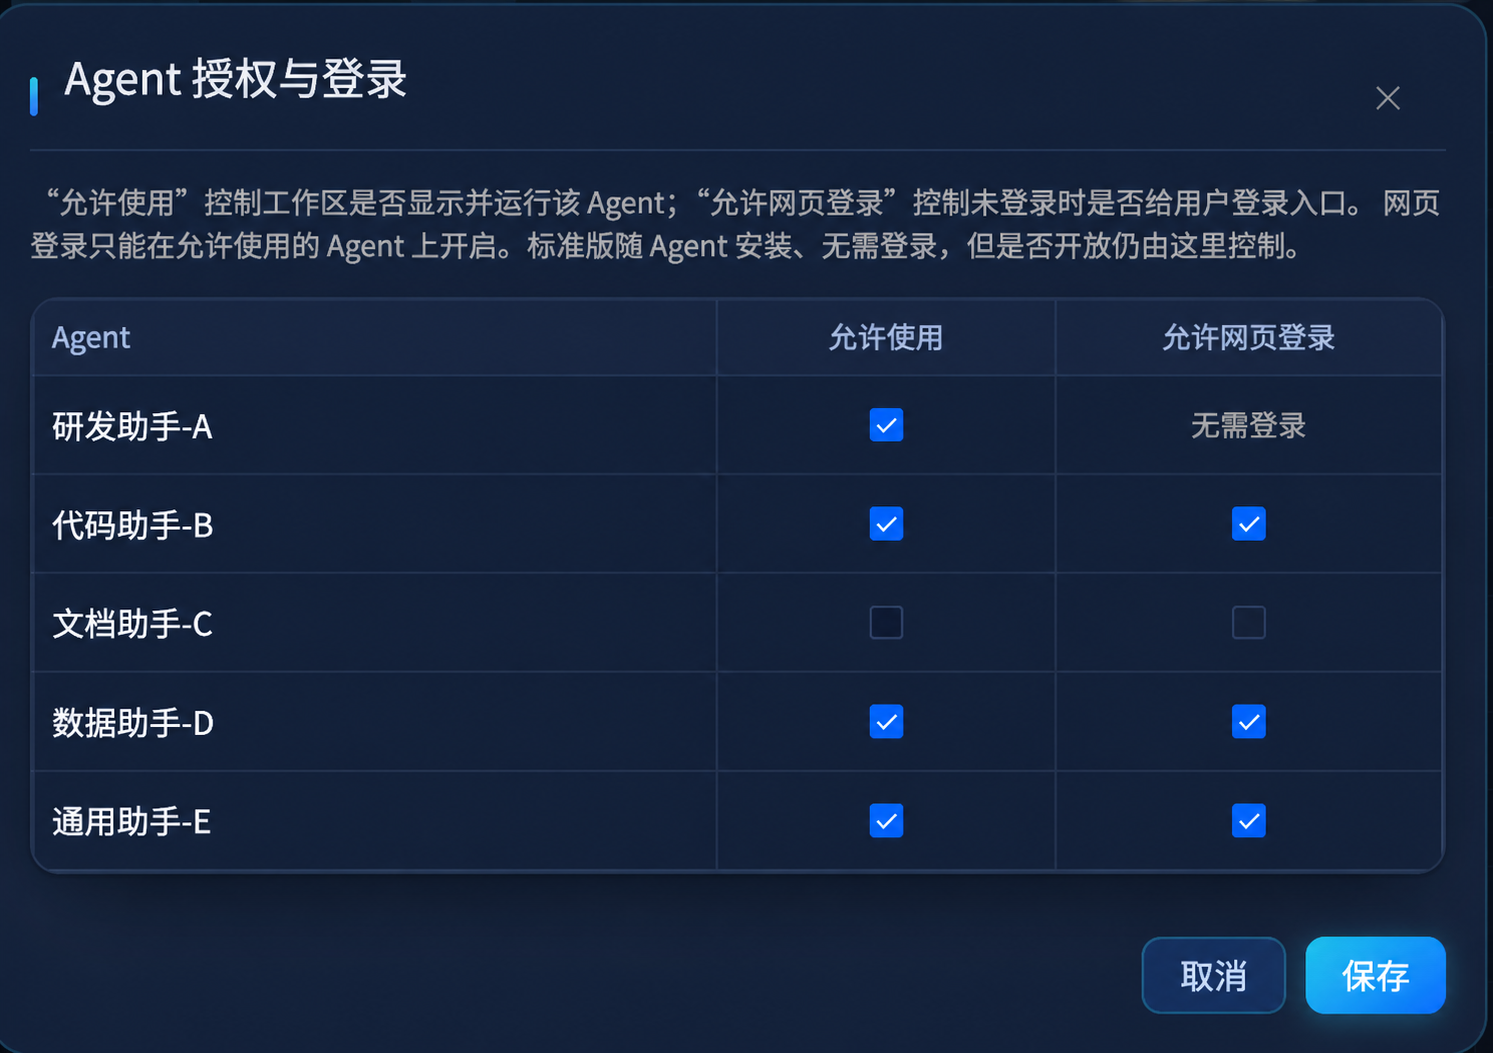
使用演示代号的 Agent 授权与网页登录设置
Agent 授权管理员决定工作区允许使用哪些 Agent,以及是否开放网页登录。
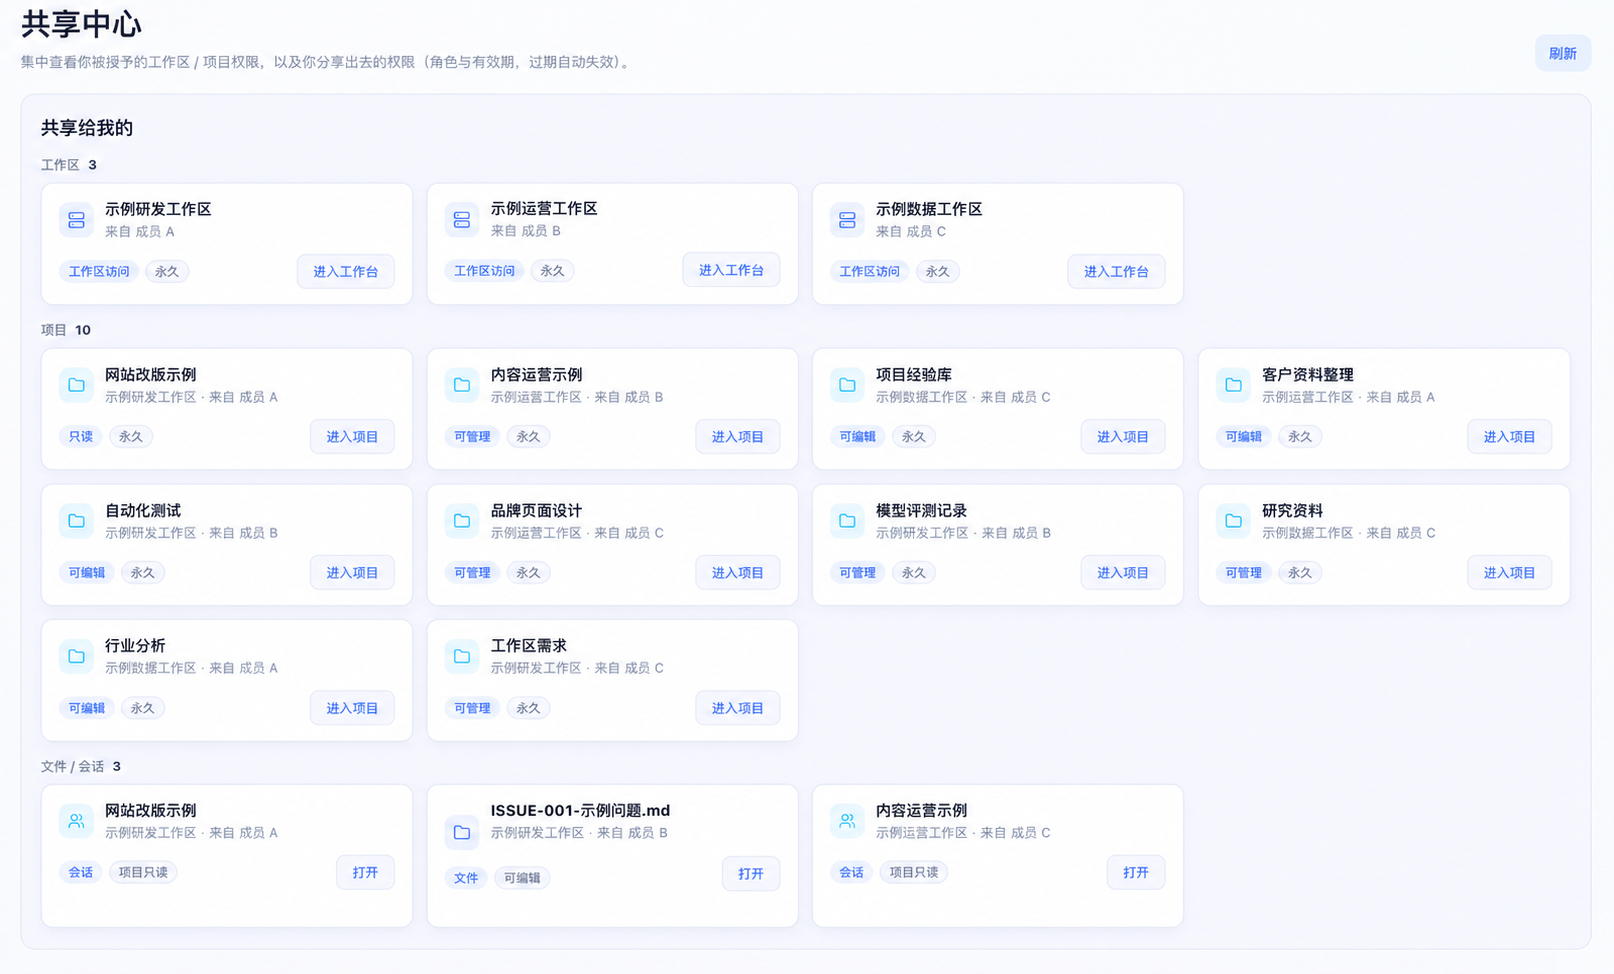
使用演示名称的共享中心,显示工作区、项目、文件和会话权限
共享中心工作区、项目、文件和会话按角色共享,并显示权限与有效期。
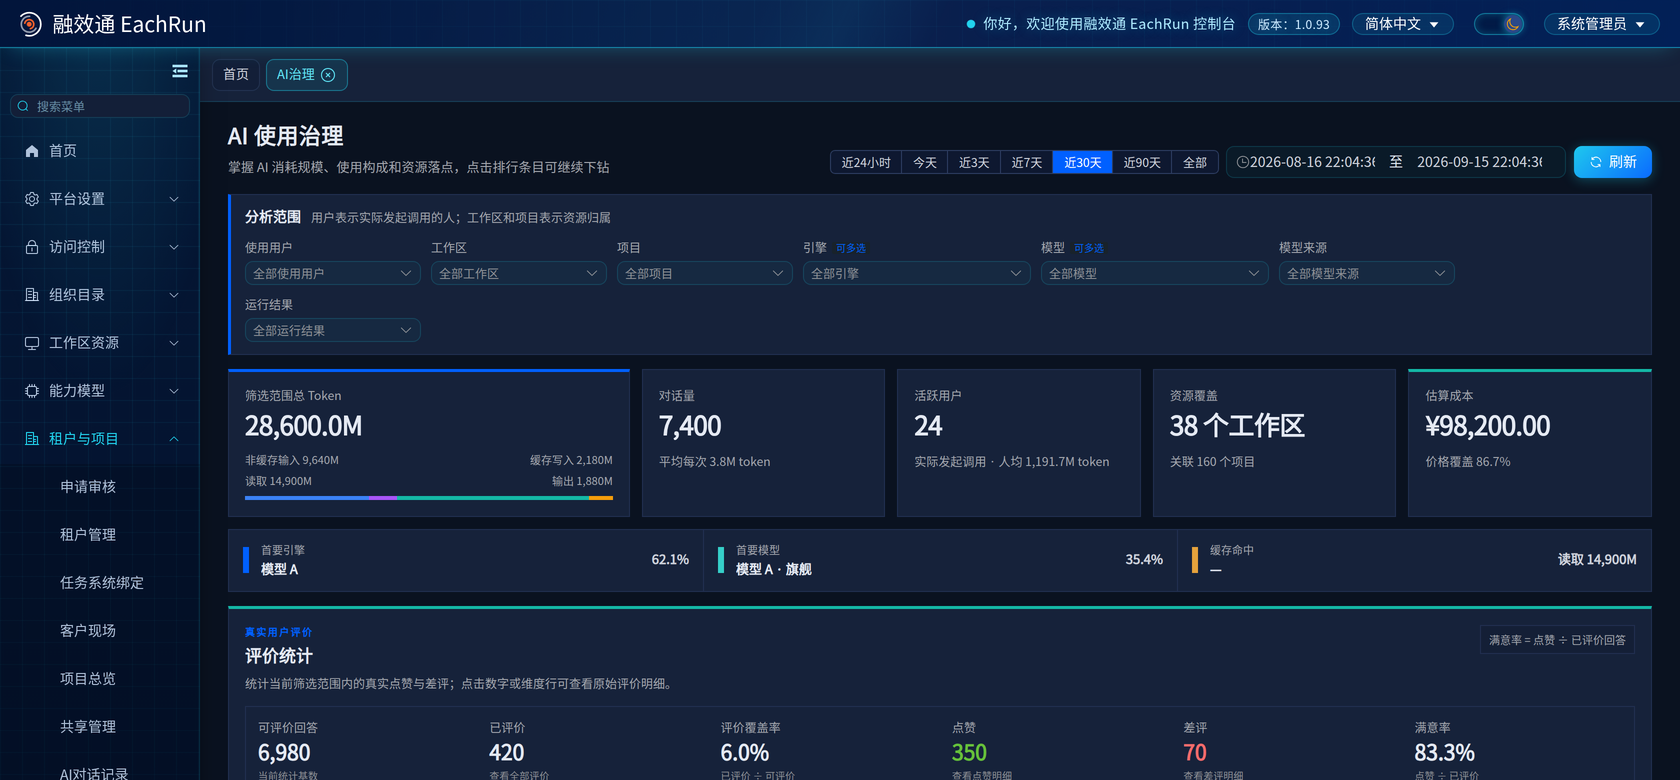
AI 治理统计,可按使用用户、工作区、项目、引擎、模型、模型来源和运行结果筛选(演示数据)
AI 治理统计按人、工作区、项目、引擎、模型和运行结果筛选,再看这一部分的 Token、活跃用户、成本和用户评价。
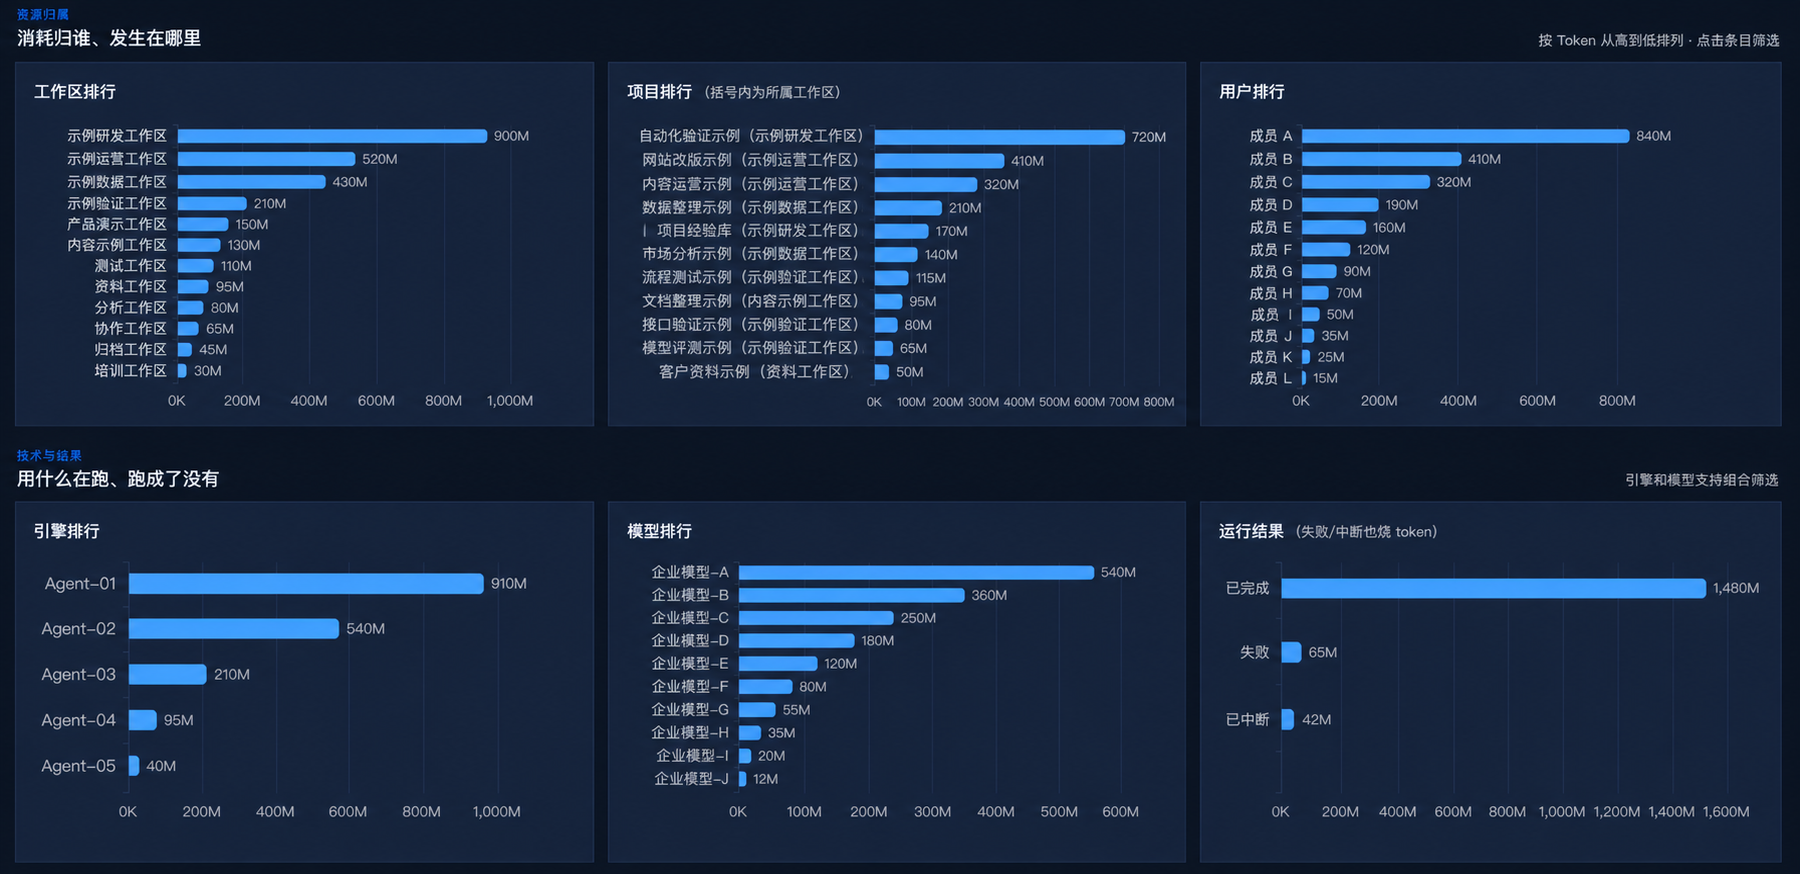
使用演示代号和偏移数值的 AI 用量归属与运行结果统计
资源归属与运行结果按工作区、项目、用户、引擎和模型拆分使用量,同时查看完成、失败和中断。

安全与边界

你来决定 AI 能看什么、能做什么

部署前,我们会和你确认数据边界、记录保留时间和系统接入范围。

  • 统一身份 员工通过平台账号进入工作区,使用记录关联到实际操作人、项目和资源。
  • 分级权限 按角色、项目和工作区控制可用的模型、工具、文件和操作范围。
  • 密钥集中托管 模型供应商和 CLI 凭证由平台集中配置和下发,不再分散在个人环境里。
  • 执行记录留存 AI 对话关联到用户、工作区、项目、引擎和模型,运行状态与用量可供核对。
  • 申请与审核 工作区、资源和能力的开通走审核流程,开通记录可追溯。
  • 部署可选 对数据不出域有要求的企业,可采用私有化或混合部署确定数据边界。

选择在哪里用、用多大范围

从一个团队试起,还是直接按全公司规划,取决于你现在的阶段和数据要求。

SaaS 云服务

由我们托管,开通即用,适合先验证价值的团队。

  • 无需自建环境
  • 按用户或团队计费
  • 随时扩到更多团队
咨询开通

企业团队版

面向已经确定要推广的部门,提供组织目录、项目空间和用量管理。

  • 组织与角色权限
  • 项目与工作区管理
  • 用量与额度统计
咨询方案

企业治理版

面向需要统一管理全公司 AI 使用的企业,治理能力完整开放。

  • 访问控制与审核流程
  • 执行记录与登录日志
  • 多项目、多团队预算
咨询方案

私有化部署

部署在企业自有环境中,数据边界和模型接入方式由企业确定。

  • 企业自有机房或私有云
  • 数据不出域方案
  • 实施与运维支持
咨询部署

混合部署

敏感数据留在内部,通用能力使用外部模型,按场景划分边界。

  • 内外部模型分场景使用
  • 模型、网络和数据边界单独确认
  • 平台内用量与记录统一查看
咨询边界划分

业务系统接入

让 CRM、ERP、OA、工单等系统通过统一入口使用 AI 能力。

  • 系统身份与权限
  • 调用量与成本归集
  • 接入范围在试点中确认
咨询接入

合作前,把这些事情说清楚

公司主体、试点交付、验收口径和价格构成都会写进沟通材料和合同。

公司主体

  • 注册主体成都三月橙智能信息技术有限公司
  • 办公地址成都市金牛区蜀跃东路288号君信大厦B座1307号
  • 商务电话400-030-8696
  • 商务邮箱[email protected]

试点结束时交付什么

  • 环境配置完成的项目、工作区、权限与模型接入
  • 记录任务基线、执行记录、用量与成本明细
  • 结论试点前后对照结果与后续建议
  • 报价基于实际用量和范围的正式报价

验收怎么算通过

  • 基线试点前记录这项任务的耗时、返工和成本
  • 范围一个团队,一到两个高频任务,书面确认
  • 对照四到六周后用同一口径对比
  • 决定由你决定停止、调整还是扩大

价格由什么决定

  • 规模使用人数与团队数量
  • 部署SaaS、私有化还是混合
  • 资源模型与执行资源用量
  • 接入需要对接的业务系统范围

先跑通一项真实任务

选一个团队每周都会遇到的任务,记下现在的耗时、返工和成本。试点运行四到六周后,再决定停止、调整还是扩大。

咨询试点方案
范围
一个团队,一到两个高频任务
周期
通常四到六周
验收
对照试点前基线核对结果

试点结束时,你会拿到

  • 配置好的项目、权限、模型与执行资源
  • 任务基线、验收标准、用量和执行记录
  • 试点前后结果对照,明确后续停止、调整或扩大

价格取决于团队规模、部署方式、AI 资源和系统接入范围。

新闻与洞察

我们在项目里经常碰到的问题

查看全部文章

常见问题

融效通 EachRun 是什么?

我们为企业统一管理项目工作区、模型与 Agent、访问权限、用量额度和执行记录,团队换人后也能接着做。

公司推广 AI,应该选豆包、Kimi、WorkBuddy,还是 EachRun?

几个人聊天、查资料或写文档,先用顺手的工具。多个团队开始共用模型、接触公司数据,或者费用和执行记录需要统一核对时,可以再找我们。能否接入现有工具,要看接口、企业授权和部署条件。

现有 AI 工具和业务系统需要替换吗?

通常不用。我们会先盘点现有模型、知识库、代码仓库和业务系统,再在试点范围内确认接入方式。

EachRun 现在已经能管理哪些内容?

现在可以管理组织成员与角色、工作区申请和实例、模型渠道、用户额度、资源共享和 AI 对话记录。用量可按用户、工作区、项目、引擎和模型查询。工具操作确认、沙箱边界和外部系统接入要结合 Agent 与部署配置确认。

EachRun 只是记录日志吗?

日志只是其中一部分。项目角色控制访问范围,额度窗口限制消耗;支持权限确认的 Agent 会在执行工具或命令前请用户批准。执行结束后,管理员可以按用户、项目、模型和状态查询记录。

支持私有化部署吗?

支持。除 SaaS 云服务外,还提供企业版、私有化部署和混合部署,可根据数据不出域要求确定部署边界和模型接入方式。

员工上手难不难?

员工不需要自己安装环境或配置密钥。第一次进入平台时,工作台会引导申请工作区,管理员审核开通后即可开始任务。

试点和价格怎样确定?

试点通常选择一个研发或信息化团队和一到两个高频任务,运行四到六周。开始前记录耗时、返工、成本和结果,结束后与基线对比。价格取决于团队规模、部署方式、模型与执行资源、治理要求和系统接入范围。

从一项真实 AI 任务开始

告诉我们哪个团队正在使用哪些 AI,以及成本、权限、交接或执行记录中最难管理的问题。
联系电话400-030-8696 商务邮箱[email protected]
企业微信 企业微信二维码 扫码联系商务顾问